
ICT Hellas: Αναγκαία η προσαρμογή στην κυβερνοασφάλεια

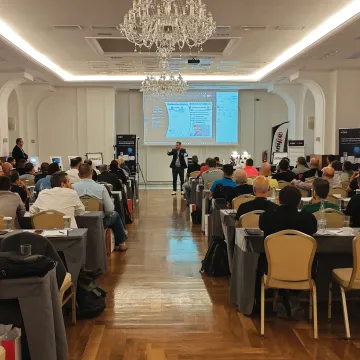
Η κυβερνοασφάλεια οφείλει να αποτελέσει αντικείμενο άμεσης ευθύνης και προτεραιότητα της ανώτατης διοίκησης, συμφωνούν ειδικοί κορυφαίων οργανισμών παρουσιάζοντας τις τρέχουσες τάσεις στην Εταιρική Ασφάλεια, σε εκδήλωση που διοργάνωσε η εταιρεία συμβούλων ασφαλείας ICTS Hellas με τίτλο «Επιχειρηματική Ανάπτυξη: η Ασφάλεια οδηγεί τις εξελίξεις»Η κυβερνοασφάλεια οφείλει να αποτελέσει αντικείμενο άμεσης ευθύνης και προτεραιότητα της ανώτατης διοίκησης, συμφωνούν ειδικοί κορυφαίων οργανισμών παρουσιάζοντας τις τρέχουσες τάσεις στην Εταιρική Ασφάλεια, σε εκδήλωση που διοργάνωσε η εταιρεία συμβούλων ασφαλείας ICTS Hellas με τίτλο «Επιχειρηματική Ανάπτυξη: η Ασφάλεια οδηγεί τις εξελίξεις». Παράλληλα σημειώνουν ότι οποιαδήποτε επένδυση στην ασφάλεια ξεκινά από τον ανθρώπινο παράγοντα, την αλλαγή νοοτροπίας και την αναβάθμιση των δεξιοτήτων των εργαζομένων. Πρόκληση αποτελεί επίσης η ταχεία προσαρμογή των επιχειρήσεων στις επιταγές του ρυθμιστικού πλαισίου για την στην κυβερνοασφάλεια και την προστασία προσωπικών δεδομένων, η μη τήρηση του οποίων θα επισύρει οικονομικές κυρώσεις.
Ψηφιακή ασφάλεια: μια αναδυόμενη αγορά για επαγγελματίες και επιχειρήσεις
Στο χαιρετισμό του ο κ. Παναγιώτης Καμπούρογλου, Διευθύνων Σύμβουλος της ICTS Hellas και Εκτελεστικός Αντιπρόεδρος της ICTS Europe, τόνισε ότι η εκθετική ανάπτυξη της τεχνολογίας και η γεωπολιτική αστάθεια πολλαπλασιάζουν τις απειλές για μια επιχείρηση, επιβάλλοντας τη συνεχή αξιολόγηση και εκτίμηση του ρίσκου. Επεσήμανε δε τον κρίσιμο ρόλο που θα συνεχίσει να διαδραματίζει ο ανθρώπινος παράγοντας στη διαχείριση των τεχνολογικών συστημάτων αλλά και την ανάδυση νέων επαγγελμάτων και επιχειρηματικών ευκαιριών στην αγορά της ψηφιακής ασφάλειας.
Έξαρση των διαδικτυακών επιθέσεων με στόχο τις επιχειρήσεις
Ο Αντιστράτηγος ε.α. Εμμανουήλ Σφακιανάκης, Ειδικός Ερευνητής και Πραγματογνώμων Ηλεκτρονικών Εγκλημάτων, επεσήμανε ότι οι πλέον σύγχρονοι εκβιασμοί στο διαδίκτυο γίνονται με την απαίτηση λύτρων σε bitcoin μέσω των ιών τύπου Ransomware.
Σε αυτές τις περιπτώσεις crackers ζητούν από χρήστες του διαδικτύου ψηφιακά νομίσματα (bitcoin) δίνοντάς τους ψηφιακά κλειδιά με τα οποία αποκρυπτογραφούνται ψηφιακά αρχεία σε ηλεκτρονικούς υπολογιστές τους οποίους έχουν μολύνει με κακόβουλο λογισμικό.
«Διαπιστώνουμε ότι το τελευταίο 6μηνο στις διαδικτυακές επιθέσεις αλλά και σε άλλες παραβατικές συμπεριφορές πρωταγωνιστές είναι τα ψηφιακά νομίσματα όπως συνέβη με τον τελευταίο ιό Wanna Cry, όπου ζητούσαν λύτρα σε bitcoin» σημείωσε ο κ. Σφακιανάκης. Αναφέρθηκε σε προβλέψεις σύμφωνα με τις οποίες το επόμενο χρονικό διάστημα θα υπάρξουν αυξητικές τάσεις σε τιμές πολλών ψηφιακών νομισμάτων λόγω της χρήσης αυτών από κυβερνοεκβιαστές.
Σοβαροί λόγοι για τη συμμόρφωση των επιχειρήσεων με το ρυθμιστικό πλαίσιο
Παρουσιάζοντας τα βασικά σημεία της πρόσφατης κοινοτικής Οδηγίας 2016/1148 (NIS, Network Information System) η δικηγόρος Ευαγγελία Βαγενά, Καθηγήτρια Δικαίου Πληροφορικής και Αντιπρόεδρος της μη κερδοσκοπικής ένωσης Hellenic Association of Data Protection & Privacy, εστίασε στις βασικές υποχρεώσεις που θα ισχύσουν από τις 10 Μαΐου 2018 για παρόχους ψηφιακών υπηρεσιών (Digital Services Providers) καθώς και για τους φορείς εκμετάλλευσης βασικών υπηρεσιών (Operators of Essential Services) όπως οι επιχειρήσεις ενέργειας, μεταφορών, υγείας και οι χρηματοπιστωτικοί οργανισμοί.
Νέες υποχρεώσεις για τις εταιρείες φέρνει και ο Κανονισμός (ΕΕ) 2016/679 για την προστασία δεδομένων προσωπικού χαρακτήρα (γνωστός ως GDPR- General Data Protection Regulation) καθώς μεταξύ άλλων εισάγεται ο θεσμός του Υπευθύνου Προστασίας Δεδομένων (Data Protection Officer, DPO). Όπως τόνισε η κα Βαγενά, η μη τήρηση του ρυθμιστικού και κανονιστικού πλαισίου για την ασφάλεια στον κυβερνοχώρο θα επισύρει διοικητικά πρόστιμα έως 20 εκατ. ευρώ ή, σε περίπτωση επιχειρήσεων, έως το 4% του συνολικού παγκόσμιου ετήσιου κύκλου εργασιών του προηγουμένου οικονομικού έτους, ανάλογα με το πιο είναι υψηλότερο.
Το κριτήριο εφαρμογής του Κανονισμού, σημείωσε, δεν είναι το μέγεθος της επιχείρησης σε αριθμό εργαζομένων αλλά η έκταση στην οποία γίνεται επεξεργασία προσωπικών δεδομένων.
Προνομιακή πρόσβαση, η κύρια αιτία διαρροής δεδομένων
Αναφερόμενος στους κινδύνους που διατρέχει «εκ των έσω» μια επιχείρηση ο κ. Γεώργιος Δημητριάδης, Διευθυντής Επιχειρηματικής Μονάδας Συστημάτων Πληροφορικής & Τηλεπικοινωνιών του Διεθνούς Αερολιμένα Αθηνών, εστίασε σε ανθρώπινους παράγοντες που μπορεί να δημιουργήσουν προβλήματα στην ασφάλεια πληροφορικών συστημάτων.
Αναφέρθηκε σε μελέτη σύμφωνα με την οποία οι εργαζόμενοι σε ανώτερες θέσεις είναι λιγότερο πιθανό να βλάψουν από μέσα μια επιχείρηση, σε σχέση με εργαζόμενους στις κατώτερες θέσεις της ιεραρχίας. Οι διαχειριστές συστημάτων και άλλα μέλη της μονάδας ΙΤ μιας επιχείρησης με προνομιακή πρόσβαση στα συστήματα (Privileged Users) είναι οι πιο πιθανοί αυτουργοί ή θύματα κυβερνοεπιθέσεων, αναφέροντας την «προνομιακή κατάχρηση» ως την κύρια αιτία διαρροής δεδομένων από μέσα στην επιχείρηση. «Η τεχνολογική ασφάλεια ξεκινά από τον ανθρώπινο παράγοντα, χρειάζεται περισσότερη ατομική υπευθυνότητα και αλλαγή νοοτροπίας», σημείωσε ο κ. Δημητριάδης.
Κυβερνοασφάλεια: πρόβλημα Ανώτατης Διοίκησης και ΔΣ, όχι της Πληροφορικής
Ο κ. Μιχάλης Μαυροφοράκης, CISO του Ομίλου ΕΤΕ, επεσήμανε ότι οι κίνδυνοι που σχετίζονται με την Κυβερνοασφάλεια πρέπει να αντιμετωπίζονται όπως οι άλλοι σημαντικοί κίνδυνοι ενός Οργανισμού, δηλαδή να αναγνωρίζονται, να αξιολογούνται και να λαμβάνονται μέτρα για την προστασία από αυτούς, ανάλογα με την πιθανότητα πραγματοποίησης τους, των επιπτώσεων τους, και το κόστος των μέτρων προστασίας.
Μετά από μελέτη επικινδυνότητας, κάποιοι κίνδυνοι μπορούν να χαρακτηρίζονται ως «αποδεκτοί», με βάση τον βαθμό ρίσκου που ο κάθε Οργανισμός επιθυμεί να αναλάβει και επιτρέπει το ρυθμιστικό και κανονιστικό του πλαίσιο. Ωστόσο, η ταχύτητα εξέλιξης των κυβερνοαπειλών, οι περιορισμένοι διαθέσιμοι πόροι και η αυξημένη πίεση για την επίτευξη των επιχειρηματικών στόχων οδηγούν συχνά στην καταστρατήγηση αυτής της σταθμισμένης προσέγγισης στην Κυβερνοασφάλεια.
Ο κ. Μαυροφοράκης θεωρεί ότι «η πραγματική Κυβερνοασφάλεια δεν έγκειται μόνον στην προμήθεια τελευταίας τεχνολογίας, αλλά και στην αναβάθμιση γνώσεων και δεξιοτήτων εντός του Οργανισμού». Τόνισε επίσης ότι Κυβερνοασφάλεια δεν είναι πρόβλημα αποκλειστικά της Πληροφορικής αλλά των CRO, COO CEO και του Διοικητικού Συμβουλίου, διότι μια σύγχρονη κυβερνοαπειλή μπορεί να προκαλέσει πολύ μεγάλη ζημιά στον Οργανισμό μέσα σε ελάχιστο χρόνο και συνεπώς πρέπει να αντιμετωπίζεται με την ίδια σημαντικότητα με τους κύριους κινδύνους που διαχειρίζεται ένας Οργανισμός.