
2013 Internet Security Threat Report
Γιατί οι επιτιθέμενοι στρέφουν το βλέμμα τους στους… μικρομεσαίους;

Featured | Πολύ ενδιαφέροντα είναι τα τελευταία ευρήματα ετήσιας της έκθεσης Internet Security Threat Report (ISTR) και της εταιρείας Symantec, η οποία ερευνά την τρέχουσα κατάσταση του τοπίου των απειλών στο διαδίκτυο, βασισμένη στην έρευνα και την ανάλυσή του προηγούμενου έτους. Οι βασικές τάσεις από τη φετινή αναφορά περιλαμβάνουν: το Mega Breach στην έκθεση δεδομένων και των στοχευμένων επιθέσεων, την εξέλιξη του…
Στο στόχαστρο μικρές και μεσαίες εταιρείες
Όπως διαφαίνεται και σε προηγούμενες εκθέσεις ISTR, οι μικρομεσαίες επιχειρήσεις (SMBs) αποτελούν βασικό στόχο των εισβολέων, κι αυτή η χρονιά δεν αποτέλεσε εξαίρεση σ’ αυτή την τάση. Το 2013, οι SMBs συγκέντρωσαν περισσότερες από τις μισές στοχευμένες επιθέσεις (61%) – αύξηση σε σχέση με το περσυνό ποσοστό 50% του 2012 – από τις οποίες οι επιχειρήσεις μεσαίου μεγέθους (2.500 + εργαζόμενοι) να γνωρίζουν της μεγαλύτερη αύξηση.
Οι επιθέσεις σε επιχειρήσεις όλων των μεγεθών αυξήθηκαν, με μία συνολική αύξηση του 91% σε σχέση με το 2012. Όπως και πέρσι, οι κυβερνοεγκληματίες ανέπτυξαν watering holes και spear-phishing τεχνικές για να αυξήσουν την αποδοτικότητα της δραστηριότητάς τους. Οι ενέργειες spear-phishing προχώρησαν με αργό και χαμηλό ρυθμό, βασιζόμενες λιγότερο σε email για να πραγματοποιήσουν τις επιθέσεις τους (μείωση 23 %). Οι watering hole επιθέσεις επίσης επέτρεψαν στους ‘κακούς’ να τρέξουν περισσότερες ενέργειες μέσω drive-by-down, στοχευμένων θυμάτων στις ιστοσελίδες που συχνά επισκέπτονταν. Στις προσπάθειές τους συνέβαλε η 61% αύξηση των zero-day ευπαθειών, οι οποίες επέτρεπαν στους εισβολείς να εγκατασταθούν σε κακώς patched ιστοσελίδες και να μολύνουν τα θύματά τους με μικρή ή και καθόλου προσπάθεια.
Η κυβέρνηση παρέμεινε ο πιο στοχευμένος κλάδος (16 % των επιθέσεων). Αυτή τη χρονιά όμως η Symantec δεν ερεύνησε τον όγκο μόνο των επιθέσεων. Κανείς δεν είναι πιο ευνοημένος, όλοι πρέπει να ανησυχούμε για τις στοχευμένες επιθέσεις, αλλά κοιτάζοντας τα αποτελέσματα η εταιρεία ήρθε αντιμέτωπη με κάποιες εκπλήξεις. Αν είστε γραμματέας σε μία εταιρία μεσαίου μεγέθους, έχω κακά νέα για εσάς – βρίσκεστε στην κορυφή της λίστας των «πιο επιθυμητών» για τους επιτιθέμενους.
Παραβίαση Δεδομένων
Ενώ το 2011 χαρακτηρίστηκε από πολλούς ως «Η χρονιά της Παραβίασης Δεδομένων», οι παραβιάσεις του 2013 ξεπερνούν κατά πολύ τα προηγούμενα χρόνια σε μέγεθος και σε κλίμακα. Για το 2013, η Symantec ανακάλυψε ότι ο αριθμός των παραβιάσεων δεδομένων αυξήθηκε κατά 62% σε σχέση με το 2012, και μεταφράζεται σε περισσότερες από 552 εκατομμύρια ταυτότητες εκτεθειμένες για την περσινή χρονιά – μία αύξηση 368 %. Αυτή ήταν επίσης η πρώτη χρονιά που η καθεμία από τις οχτώ κορυφαίες παραβιάσεις δεδομένων του 2013 επέφερε την απώλεια δεκάδων εκατομμυρίων ταυτοτήτων – καθιστώντας την πραγματικά τη χρονιά του Mega Breach στην έκθεση πληροφοριών. Σε σύγκριση με το προηγούμενο έτος, μόνο ένα breach δεδομένων το 2012 κατέκτησε αυτή τη διάκριση.
Αυξάνονται και πληθύνονται τα Malwares
Ενώ πολλοί κατεβάζουν νέες εφαρμογές στις φορητές συσκευές τους χωρίς δεύτερη σκέψη, πολλές κακόβουλες εφαρμογές περιέχουν πολύ ενοχλητικές και μη-επιθυμητές δυνατότητες. Το 33% των νέων απειλών malware που καταγράφηκαν το 2013 εντόπιζαν τους χρήστες και το 20% συνέλεγαν δεδομένα από τις μολυσμένες συσκευές. Το 2013 επίσης εμφανίστηκε το πρώτο Remote Access Tool (ή RAT) για τις συσκευές Android. Όταν εκτελούνται σε μία συσκευή, αυτά τα RΑΤs μπορούν να ελέγχουν και να κάνουν τηλεφωνικές κλήσεις, να διαβάσουν και να στείλουν γραπτά μηνύματα, να λαμβάνουν τις συντεταγμένες GPS της συσκευής, να ενεργοποιήσουν και να χρησιμοποιήσουν την κάμερα και το μικρόφωνο και να έχουν πρόσβαση σε φακέλους αποθηκευμένους στη συσκευή – όλα αυτά χωρίς τη γνώση και τη συναίνεση του θύματος.
Το «λουκέτο» του Ransomware
Όπως είχε επισημανθεί και σε παλαιότερες μελέτες, το ransomware, το κακόβουλο λογισμικό που κλειδώνει τους υπολογιστές και τα αρχεία, αναπτύχθηκε ραγδαία το 2013. Το ransomware γνώρισε μία εκρηκτική ανάπτυξη ύψους 500% τα τελευταία χρόνια και παρέμεινε μία ιδιαίτερα επικερδής επιχείρηση για τους «κακούς», προσφέροντας καθαρό κέρδος από $100 μέχρι $500 USD για κάθε πετυχημένη καταβολή λύτρων. Είδαμε επίσης τους επιτιθέμενους να γίνονται πιο επικίνδυνοι και να κρατούν ως όμηρους τα δεδομένα, χρησιμοποιώντας υψηλής ποιότητας κρυπτογράφηση και να απειλούν ότι θα διαγράψουν τις πληροφορίες δια παντός αν η αμοιβή δεν κατατίθεται μέσα στο δεδομένο χρονικό περιθώριο.
Internet of Things
Ποιο απ’ αυτά τα αντικείμενα έχει γίνει hacked τον περασμένο χρόνο: ένα ψυγείο ή μία ενδοεπικοινωνία για μωρά;
Όταν η Symantec θέτει στους πελάτες της αυτή την ερώτηση, συνήθως απαντούν «Και τα δύο». Η σωστή απάντηση είναι η ενδοεπικοινωνία για μωρά. Παρά τα όσα ενδεχομένως να έχουμε ακούσει στις ειδήσεις, τα ψυγεία που είναι συνδεδεμένα στο διαδίκτυο δεν έχουν δεχτεί ακόμα επίθεση. Αλλά ποτέ μη λες «Ποτέ». Οι ερευνητές ασφάλειας το 2013 κατέδειξαν επιθέσεις εναντίων αυτοκινήτων, καμερών ασφαλείας, τηλεοράσεις και ιατρικού εξοπλισμού. Η στιγμή του ψυγείου δεν θα αργήσει να έρθει.
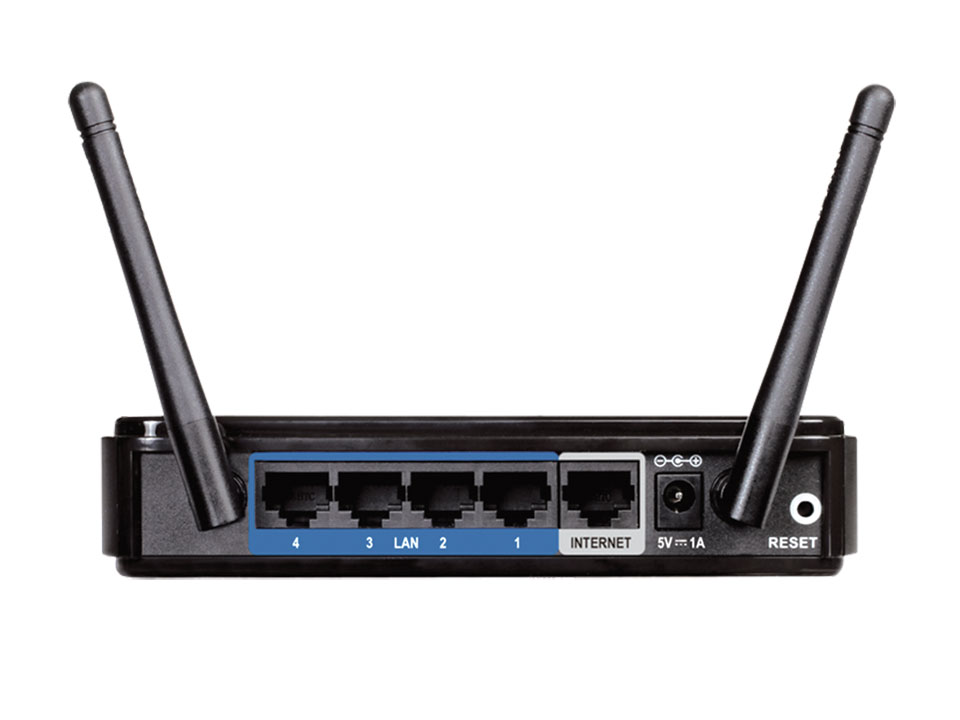
Στη φετινή έκθεση η εταιρεία αναφέρεται σε όσα έχουμε δει μέχρι τώρα, όπως για παράδειγμα η συνδεδεμένη στο Διαδίκτυο συσκευή που βρίσκεται σε μεγαλύτερο κίνδυνο σήμερα – το οικιακό router.
Τι επακολουθεί; Με τις προσωπικές λεπτομέρειες και τις οικονομικές πληροφορίες να αποθηκεύονται στις ΙοΤ συσκευές, είναι μόνο θέμα χρόνου μέχρι να ανακαλυφθεί ένα ψυγείο που θα έχει υποστεί παραβίαση. Αυτή τη στιγμή, η ασφάλεια είναι μία δεύτερη σκέψη για τους περισσότερους κατασκευαστές και χρήστες αυτών των συσκευών και θα χρειαστεί πιθανόν ένα σημαντικό περιστατικό ασφάλειας μέχρι να ανησυχήσουν πραγματικά. Παρόλα αυτά, ξεκινώντας τώρα τη συζήτηση σχετικά με τους πιθανούς κινδύνους, όλοι εκτιμούν και ελπίζουν ότι οι εταιρείες θα είναι περισσότερο προετοιμασμένες όταν έρθει εκείνη η ημέρα.